Phishing လိမ်လည်မှုကို ခွဲခြားပြီး တုံ့ပြန်နည်း
Phishing သည် ယုံကြည်ရသူဟန်ဆောင်ကာ link နှိပ်စေခြင်း၊ ဖိုင်ဖွင့်စေခြင်း၊ password သို့မဟုတ် ငွေကြေးအချက်အလက်ရယူခြင်းဖြစ်သည်။ Email တင်မက SMS, chat, လူမှုကွန်ရက်နှင့် ဖုန်းမှလည်း လာနိုင်သည်။

အခြေခံကို နားလည်ရန်
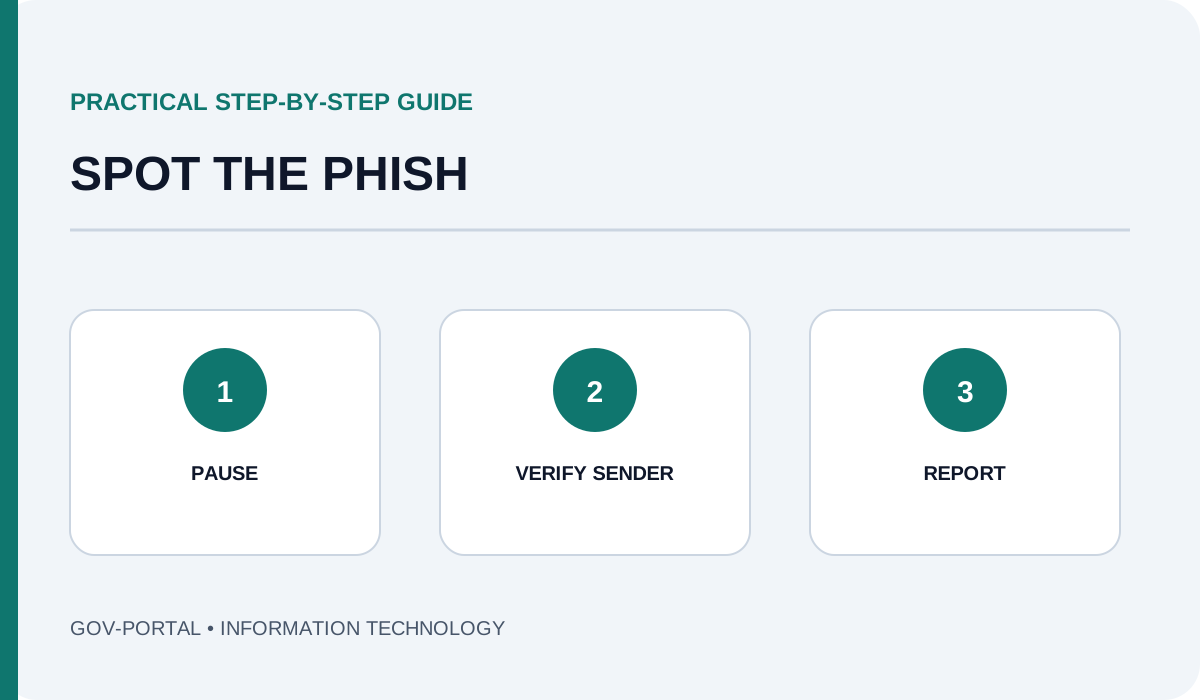
ပို့သူအမည်ထက် email/domain စာလုံးပေါင်းကိုစစ်ပါ။ အရေးပေါ်လုပ်ခိုင်းခြင်း၊ ဆုရကြောင်းပြောခြင်း၊ account ပိတ်မည်ဟုခြိမ်းခြောက်ခြင်းကို သတိထားပါ။ Link မနှိပ်ဘဲ တရားဝင် website ကို ကိုယ်တိုင်ဖွင့်ပြီး အတည်ပြုပါ။
လက်တွေ့ဥပမာ
Password reset link ရလာလျှင် link ကိုမနှိပ်ဘဲ browser မှာ ရုံးဝက်ဘ်ဆိုက်ကို ကိုယ်တိုင်ရိုက်ဝင်ပါ။ ငွေလွှဲရန်စာကို သိပြီးသားဖုန်းနံပါတ်ဖြင့် အတည်ပြုပါ။
သတိထားရန်
မသိသော attachment, QR code နှင့် shortened URL မဖွင့်ပါနှင့်။ သံသယစာကို IT/security တာဝန်ခံထံ သတင်းပို့ပါ။
အမြန်စစ်ဆေးစာရင်း
- သက်ဆိုင်ရာ setting နှင့် access ကို စစ်ဆေးပါ။
- အရေးကြီးဖိုင်နှင့် account များကို ကာကွယ်ပါ။
- မသေချာလျှင် IT တာဝန်ခံ သို့မဟုတ် မူရင်းထုတ်လုပ်သူ၏လမ်းညွှန်ကို မေးပါ။
အနှစ်ချုပ်
Phishing သည် ယုံကြည်ရသူဟန်ဆောင်ကာ link နှိပ်စေခြင်း၊ ဖိုင်ဖွင့်စေခြင်း၊ password သို့မဟုတ် ငွေကြေးအချက်အလက်ရယူခြင်းဖြစ်သည်။ Email တင်မက SMS, chat, လူမှုကွန်ရက်နှင့် ဖုန်းမှလည်း လာနိုင်သည်။ Password reset link ရလာလျှင် link ကိုမနှိပ်ဘဲ browser မှာ ရုံးဝက်ဘ်ဆိုက်ကို ကိုယ်တိုင်ရိုက်ဝင်ပါ။ ငွေလွှဲရန်စာကို သိပြီးသားဖုန်းနံပါတ်ဖြင့် အတည်ပြုပါ။
မူရင်းလမ်းညွှန် — CISA Phishing Guidance