Cloud ဖိုင်မျှဝေရာတွင် Link နှင့် Permission ကို လုံခြုံစွာစီမံနည်း
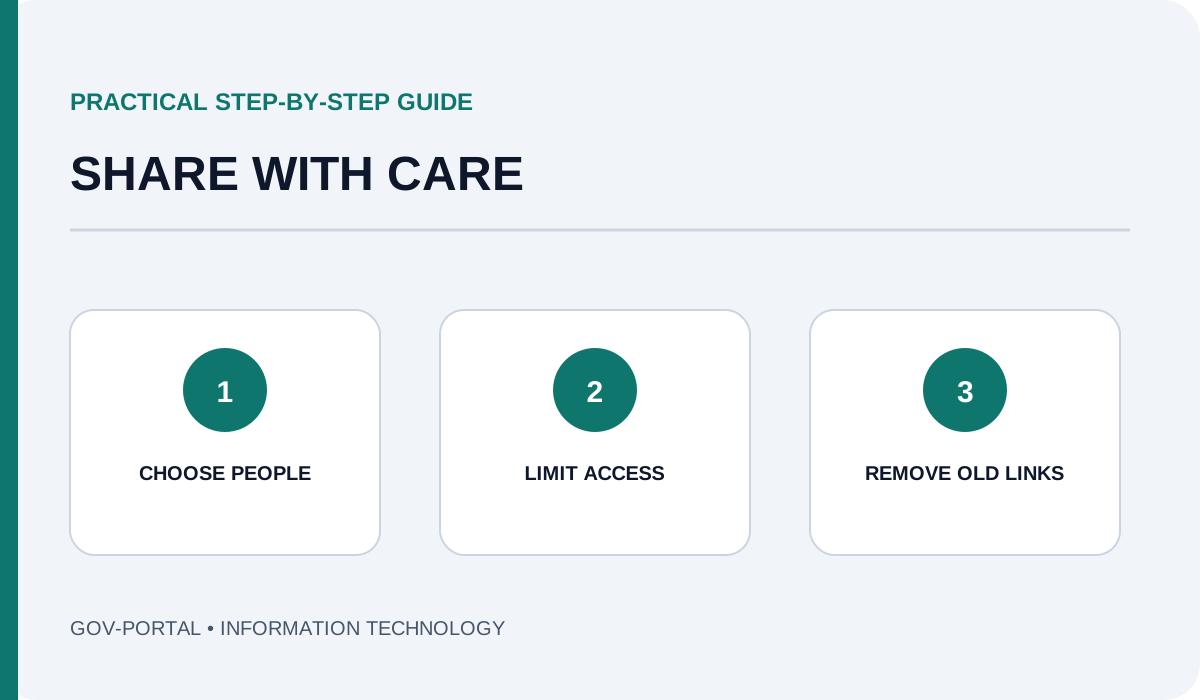
Cloud link သုံးရာတွင် ဘယ်သူကြည့်၊ ပြင်၊ download လုပ်နိုင်သည်ကို သတ်မှတ်ပါ။ “Link ရသူတိုင်း” ဟုထားပါက သတ်မှတ်ထားသူထက်ကျော်၍ ပျံ့နှံ့နိုင်သည်။

အခြေခံကို နားလည်ရန်
ဖိုင်လိုအပ်သူ၏ account ကိုသာထည့်ပါ။ ကြည့်ရန်သာလိုလျှင် edit မပေးပါနှင့်။ သက်တမ်းကုန်ရက် သတ်မှတ်ပြီး အလုပ်ပြီးလျှင် permission ပြန်ရုပ်သိမ်းပါ။ Sensitive data အတွက် အဖွဲ့အစည်းမူဝါဒလိုက်နာပါ။
လက်တွေ့ဥပမာ
စာချုပ်ကိုပြင်ခွင့်မလိုသူထံ public edit link မပေးဘဲ email ကိုသီးသန့်ထည့်ပြီး view only ပေးပါ။ စစ်ဆေးပြီး access ပိတ်ပါ။
သတိထားရန်
ဟောင်းနေသော shared link သို့မဟုတ် folder permission ကျန်နိုင်သည်။ Cloud account တွင် MFA ဖွင့်ပြီး share list ကို ပုံမှန်စစ်ပါ။
အမြန်စစ်ဆေးစာရင်း
- သက်ဆိုင်ရာ setting နှင့် access ကို စစ်ဆေးပါ။
- အရေးကြီးဖိုင်နှင့် account များကို ကာကွယ်ပါ။
- မသေချာလျှင် IT တာဝန်ခံ သို့မဟုတ် မူရင်းထုတ်လုပ်သူ၏လမ်းညွှန်ကို မေးပါ။
အနှစ်ချုပ်
Cloud link သုံးရာတွင် ဘယ်သူကြည့်၊ ပြင်၊ download လုပ်နိုင်သည်ကို သတ်မှတ်ပါ။ “Link ရသူတိုင်း” ဟုထားပါက သတ်မှတ်ထားသူထက်ကျော်၍ ပျံ့နှံ့နိုင်သည်။ စာချုပ်ကိုပြင်ခွင့်မလိုသူထံ public edit link မပေးဘဲ email ကိုသီးသန့်ထည့်ပြီး view only ပေးပါ။ စစ်ဆေးပြီး access ပိတ်ပါ။
မူရင်းလမ်းညွှန် — NIST Privacy Framework